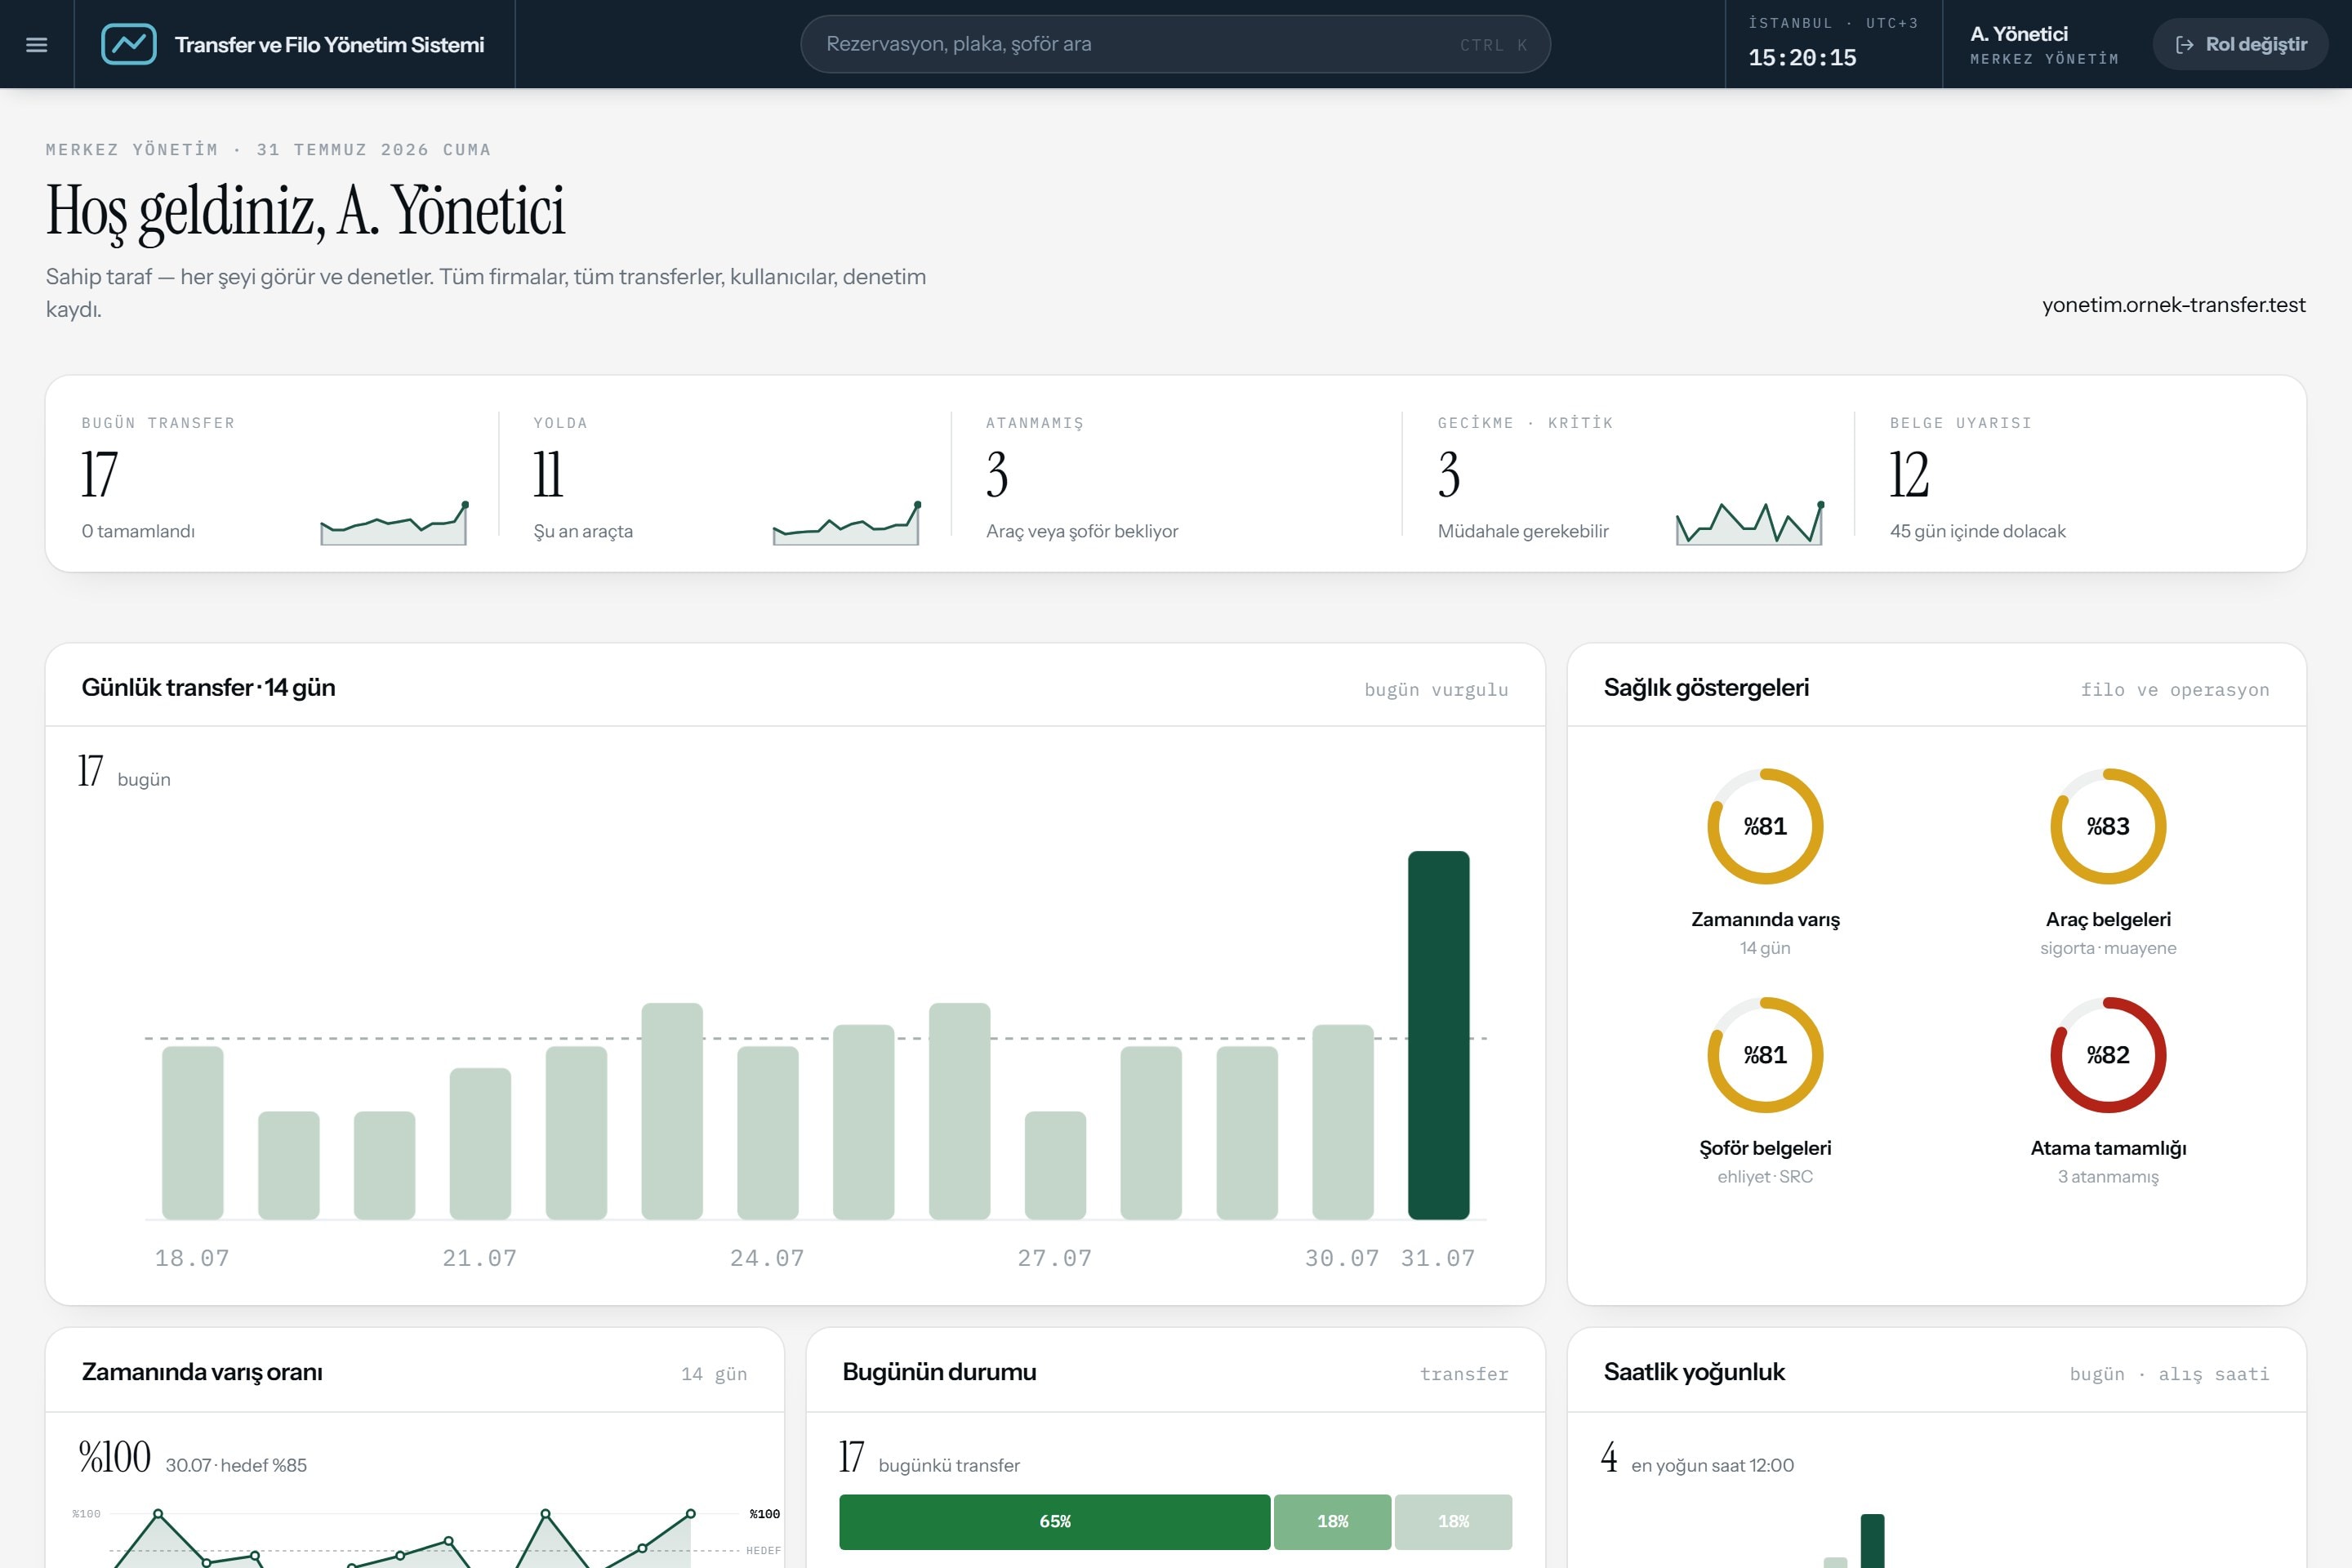
 Transfer & filo yönetimi
Filo Transfer
Gemi mürettebatını havalimanından limana taşıyan firmanın bütün günü: planlama, atama, sahada izleme, evrak.
filotransfer.siteSitenizin açıklarını saldırgandan önce bulmak; güncelleme, yedek ve izleme.
Web güvenliği; bir sitenin ve sunucusunun bilinen açıklardan arındırılması, güncel tutulması, yedeklenmesi ve saldırı belirtilerinin izlenmesidir. Amaç, sitenin çalınmasını, sahte sayfalarla doldurulmasını ya da müşteri bilgilerinin sızmasını önlemek; bir şey olursa da saatler içinde temiz bir yedekten geri dönebilmektir.
Saldırıların çoğu özel olarak sizi hedeflemez; otomatik tarayıcılar internetteki her siteyi bilinen açıklar için yoklar. Eski bir WordPress eklentisi, varsayılan yönetici şifresi ya da unutulmuş bir yedek dosyası yeterli olur. Biz önce sitenizi saldırganın gözüyle tarıyoruz: güncel olmayan bileşenler, açıkta kalan dosyalar, zayıf başlıklar, form ve giriş sayfaları. Bulduklarımızı önem sırasına göre yazıyor, düzeltiyor ve sonra düzenli bakım planına alıyoruz: güncellemeler, günlük yedek, SSL ve alan adı süresi takibi, yeni çıkan zafiyetlerin kontrolü. Haberler sayfamızda aktif istismar edilen açıkları her saat güncel tutuyoruz.
Sitesi birkaç yıldır güncellenmeyenler, WordPress kullananlar, sitesi bir kez ele geçirilmiş olanlar ve müşteri bilgisi toplayan her işletme.
Projenizi konuşalımEn sık belirtiler: Google'da sitenizin adının yanında ilgisiz (ilaç, bahis) sayfalar çıkması, sitenin başka bir adrese yönlenmesi, Search Console'da güvenlik uyarısı, tanımadığınız yönetici hesapları ve barındırma firmasından gelen spam uyarıları. Bunlardan birini görürseniz şifreleri değiştirmeden önce bize yazın; önce kanıtları korumak gerekir.
Hayır. Taramayı canlı siteyi yormayacak şekilde, sizin izninizle ve yazılı kapsamla yapıyoruz. Veri değiştiren ya da siteyi durduran testler yapmıyoruz; riskli bir bulgu olursa önce size haber veriyoruz.
WordPress'in kendisi düzenli güncellenen sağlam bir sistem; sorunların büyük kısmı güncellenmeyen eklentilerden, korsan temalardan ve zayıf şifrelerden çıkıyor. Az ve güvenilir eklenti, otomatik güncelleme ve iki adımlı giriş riskin çoğunu kapatıyor.
Yedek, kötü günde geri dönmenizi sağlar ama saldırıyı önlemez; ayrıca hiç denenmemiş yedek çoğu zaman işe yaramaz. Yedekleri sunucudan ayrı bir yerde tutuyor ve ayda bir geri yüklemeyi deniyoruz.
İkisi de olur. Bir kerelik tarama mevcut açıkları kapatır; ama her hafta yeni zafiyetler yayınlanıyor. Sürekli bakımda güncellemeler, yedekler ve yeni açıkların kontrolü aylık plana bağlanıyor.